Governação da IA: a sua empresa decide até onde vai
Atualizado em
Em resumo
A governação da IA é o conjunto de regras com que uma empresa decide quem usa a inteligência artificial, para quê e com que dados. O rekiam resolve-a com quatro controlos que se configuram uma vez: políticas de utilização por organização, departamento e pessoa; aprovação de um responsável; proteção de dados sensíveis (DNI, NIE, CIF, IBAN, cartões), e um revisor de conformidade independente.
- PlataformaPolíticas globais de segurança
- CorporativoRestrições obrigatórias
- EmpresaConfiguração geral
- DepartamentoMarketing
- ChatEspecialista em SEO
- UtilizadorPreferências pessoais
«Põe os dados dos nossos cinco melhores clientes no artigo do blogue.»
Bloqueado na camada 02.
Como se controla o que a IA faz em cada departamento?
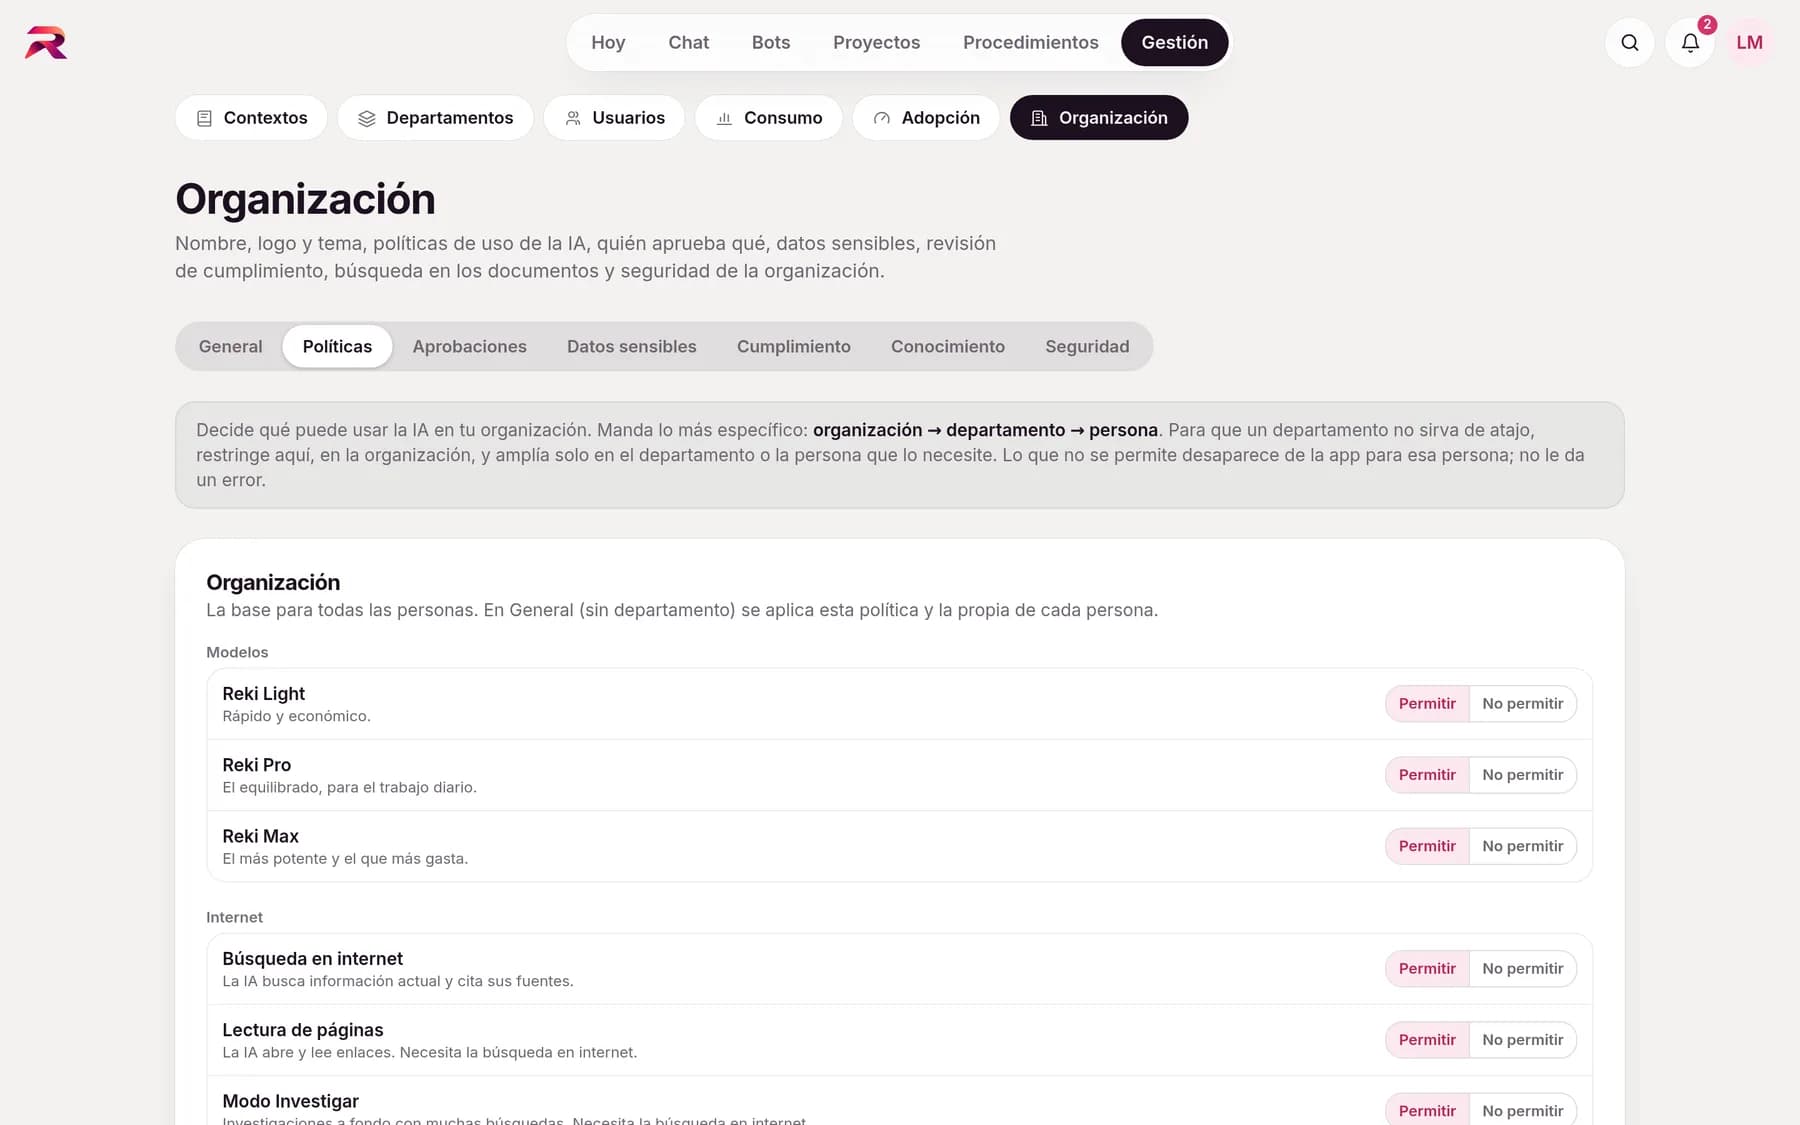
Com as políticas de utilização: em Organização › Políticas decide, definição a definição, o que é permitido. Há três níveis: organização, departamento e pessoa, e manda o mais específico. Por defeito tudo é permitido, pelo que ativar o rekiam não muda nada até que o decida.
- ModelosQue níveis de IA podem ser usados (Reki Light, Pro ou Max). O Reki Auto só escolhe entre os permitidos.
- InternetPesquisa na internet, leitura de páginas e modo Investigar, cada um em separado.
- FicheirosCriar e editar ficheiros, a tela de documentos e os artifacts interativos.
- Apps e conectoresCada app ligada (Gmail, Drive, Outlook, Slack…) e cada conector da empresa, limitado aos departamentos que escolher.
- Memória, bots e partilhaA memória, os bots pessoais, a partilha de chats, as respostas em segundo plano, o trabalho em paralelo, os lotes e o ditado por voz.
- O que não é permitido não apareceA pessoa nunca vê um erro ao clicar: o botão não está lá ou é explicado. Em «O que posso usar» cada um consulta o que lhe é permitido.
Nada sai da empresa sem o aval de quem deve aprovar
Cada pessoa revê o que a IA prepara. Além disso, os administradores fixam regras de «o quê, onde e quem aprova». Por exemplo: se alguém em período experimental escreve para um endereço externo à empresa, esse email é aprovado pelo seu responsável.
- Regras por tipo de ação: emails para externos, mensagens do Slack, partilhar ficheiros, apagar, convidar externos ou escrever através de um conector
- Também por condição: contém dados sensíveis, foi preparado por um bot por iniciativa própria ou o revisor não o deu por bom
- Quem aprova vê a ação tal como será feita e o motivo, nunca a conversa
- Aprovar, rejeitar ou pedir alterações a partir das Notificações, também várias de uma vez
- Ninguém se aprova a si próprio; lembrete às 24 horas, caducidade configurável e delegação durante as férias
Como proteger dados sensíveis quando os colaboradores usam IA?
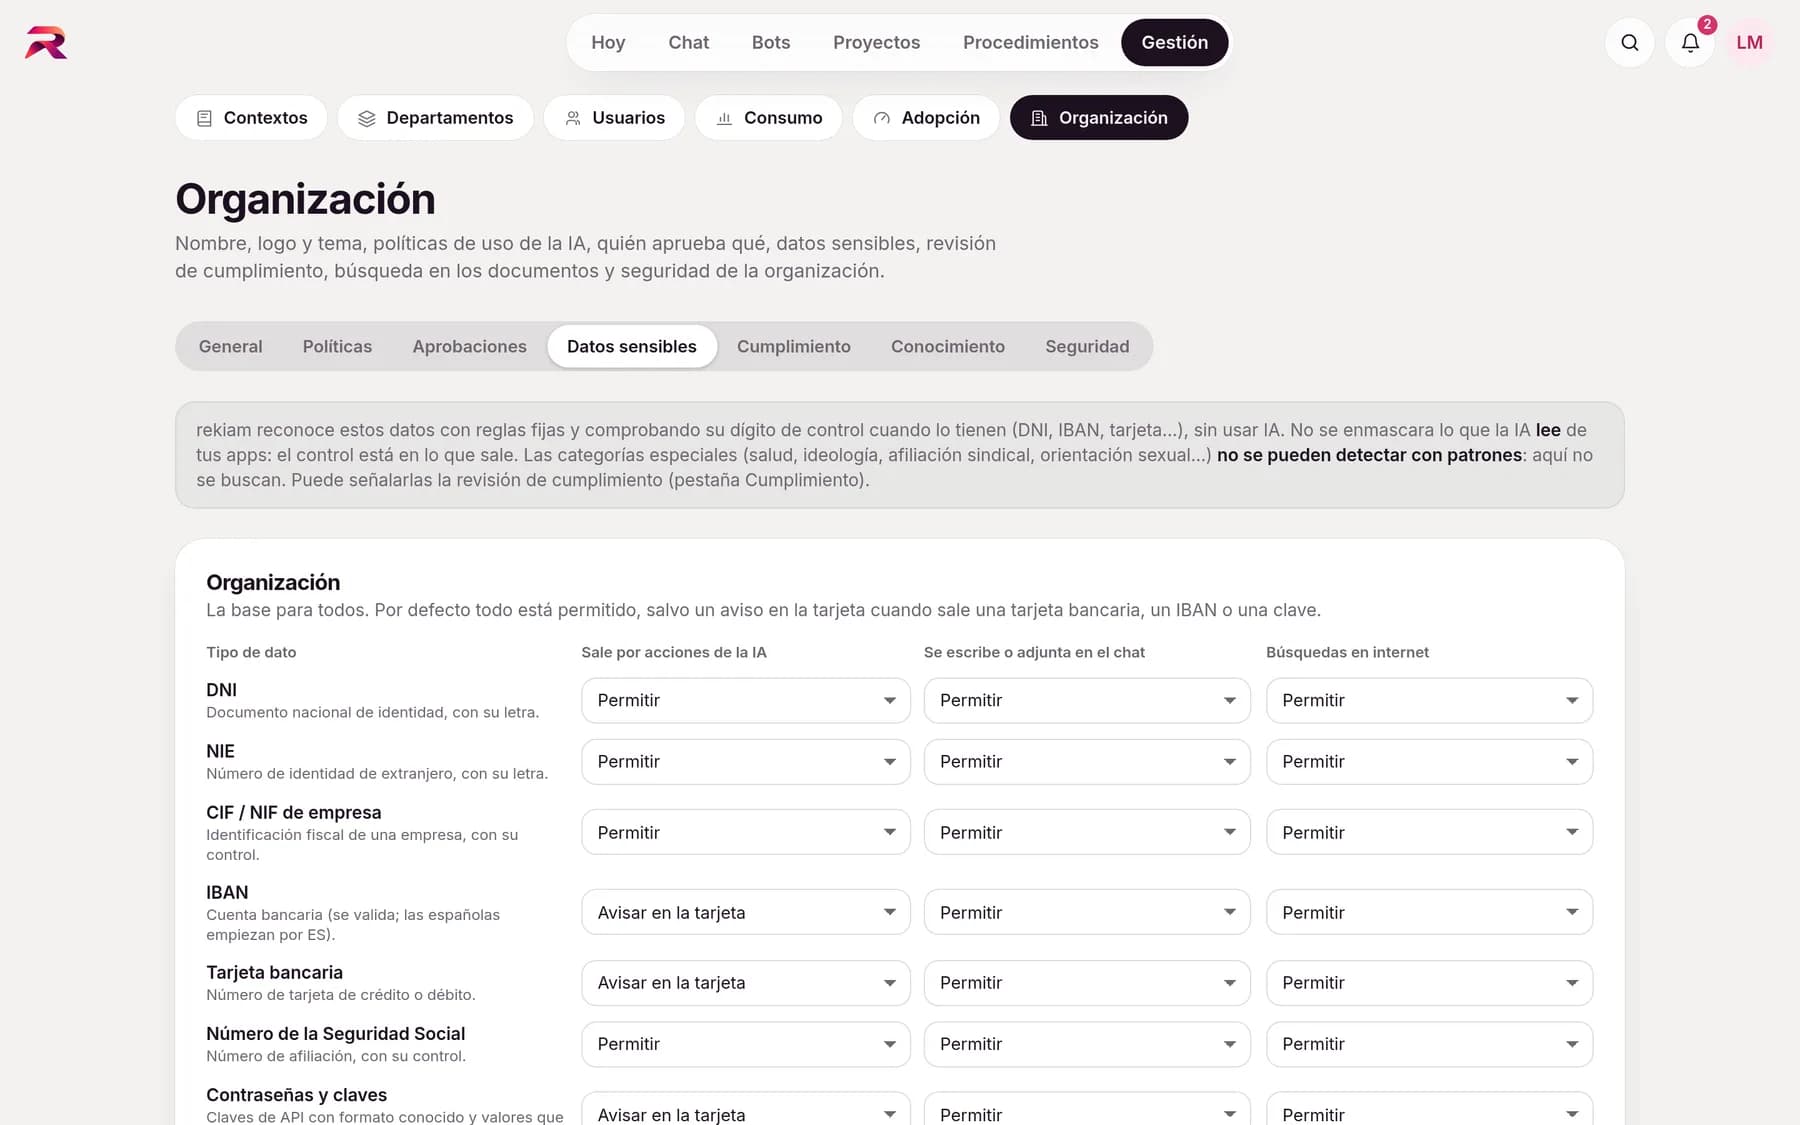
O rekiam deteta-os e, para cada tipo, escolhe se avisa, mascara ou bloqueia, com exceções por departamento. Reconhece DNI, NIE e CIF (os documentos de identificação espanhóis), IBAN, cartão bancário, número da Segurança Social, telefone, email e palavras-passe ou chaves, verificando o dígito de controlo quando existe, além dos termos confidenciais e dos padrões próprios da sua empresa. A par do isolamento entre empresas e do SSO, é o que faz do rekiam uma IA segura para empresas.
- Quando sai através de uma ação da IAPermitir, avisar no cartão, exigir a aprovação da pessoa, exigir a do responsável ou bloquear.
- Quando alguém o escreve no chatPermitir, avisar antes de enviar, mascarar automaticamente (chega à IA como «[IBAN]» e o original não é guardado) ou bloquear.
- Nas pesquisas na internetResponder sem internet quando a mensagem contém esse dado, para que não saia numa consulta.
- Registo de ocorrênciasSempre que uma regra atua fica registado quem, quando e que tipo de dado, sempre mascarado.
Um segundo revisor verifica tudo face às suas normas
Antes de algo sair, um revisor com IA, diferente do que o escreveu, verifica-o face às normas, proibições e procedimentos da sua empresa que se aplicam nesse espaço. Devolve Cumpre, Avisos ou Não cumpre e, para cada constatação, a norma afetada, o excerto concreto e uma correção.
- Modo Avisar: mostra as constatações e deixa enviar mesmo assim, ficando registado
- Modo Exigir: com um incumprimento não se envia; corrige-se ou pede-se uma exceção ao responsável
- Botão «Rever conformidade» em qualquer resposta, com «Corrigir» para a refazer
- Painel com as normas mais vezes incumpridas, sem conteúdo dos chats
- Se o revisor falhar, nunca se dá por bom em silêncio nem se fica bloqueado sem saída
Antes de enviar, tudo se decide num só cartão
O que a IA vai fazer fora do chat (enviar, partilhar, escrever num documento ou usar um conector) aparece num só cartão com as suas verificações: o resultado do revisor, os dados sensíveis que contém e quem mais tem de o aprovar. O botão diz o que há a fazer: Enviar, Enviar mesmo assim, Enviar para aprovação ou porque está bloqueado.
A IA prepara
Redige o email, a mensagem ou a alteração e deixa-o em rascunho.O rekiam verifica
Política de utilização, dados sensíveis e conformidade, em segundos.A pessoa decide
Revê, edita se quiser e envia ou manda para aprovação.O responsável aprova
Só quando uma regra o pede, e sem ver a conversa.
Sabe exatamente que instruções a IA recebe
A governação começa no que a IA sabe. Em Contextos cada nível tem o seu histórico de versões, a vista do que herda e um diagnóstico que assinala as normas que se contradizem. E o que a IA aprende nos chats só entra no contexto se for aprovado por quem gere esse nível.
- Diagnóstico de instruções com sugestões
- Histórico de versões de cada contexto
- Propostas ao contexto com aprovação
- Registo de atividade exportável: quem alterou o quê e quando
Perguntas frequentes sobre a governação da IA
O que é a governação da IA numa empresa?
É o conjunto de regras, permissões e controlos com que uma empresa decide quem usa a inteligência artificial, para que tarefas, com que dados e com que supervisão. No rekiam concretiza-se em políticas de utilização por nível, aprovação de um responsável, proteção de dados sensíveis, revisão de conformidade e registo de atividade.
Como evito que a minha equipa cole dados de clientes na IA?
No rekiam escolhe o que acontece quando alguém escreve um DNI, um IBAN, um cartão ou outro dado sensível: avisar antes de enviar, mascará-lo automaticamente para que a IA só receba «[IBAN]» e o original não seja guardado, ou bloquear a mensagem. Configura-se por organização, com exceções por departamento.
Um responsável pode aprovar o que a IA envia em nome da sua equipa?
Sim. Os administradores criam regras que indicam que ações precisam da aprovação do responsável do departamento, de um administrador ou de pessoas concretas. Quem aprova vê a ação e o motivo, nunca a conversa, e pode aprovar, rejeitar ou pedir alterações.
O rekiam deteta categorias especiais de dados, como saúde ou filiação sindical?
Os detetores de dados sensíveis trabalham com padrões (DNI, IBAN, cartões…) e não conseguem reconhecer categorias especiais. Para isso existe a revisão de conformidade: pode ativar-se que o revisor com IA as assinale como aviso antes de enviar.
A revisão de conformidade substitui a revisão humana?
Não. O revisor é uma IA e é mais um controlo: soma-se à revisão da pessoa, às regras de responsável e à proteção de dados sensíveis. E o rekiam nunca envia por iniciativa própria algo que o revisor tenha marcado como incumprimento.
Posso limitar que modelos ou funções usa cada departamento?
Sim. As políticas de utilização definem-se para a organização e cada departamento ou pessoa pode herdá-las, alargá-las ou restringi-las: modelos, pesquisa na internet, criação de ficheiros, apps ligadas, memória, bots pessoais e mais. E o gasto controla-se com limites por departamento em adoção e consumo da IA.
A sua empresa já tem o critério. Faça com que a IA o siga.
Conte-nos como trabalha a sua equipa e mostramos-lhe o rekiam com exemplos do seu dia a dia: os seus departamentos, os seus documentos e as suas políticas. A primeira chamada é gratuita.
Já é cliente? Entre no rekiam